"Marknaden för informationssäkerhet är ineffektiv och konservativ"
- Varför stannade du kl
Anton:Jag arbetade för en av de största grisköttsproducenterna i Ryssland. Han var expert på outsourcad informationssäkerhet (IS) för att analysera säkerheten i företagets interna nätverk. Imiterade handlingar av en potentiell angripare för att fånga företagets nätverk och viktiga affärssystem. Grisfarmen, eller snarare, alla tillsammans - gården, anläggningen och företagets kontor - är ett av mina mest slående projekt. Du kan inte ens föreställa dig hur automatiserat allt är där och hur mycket en potentiell hackare kan påverka det, vilket jag gjorde. Min uppgift för detta projekt var att lyfta fram nyckelfrågor och ge rekommendationer för sanering. Tyvärr kan jag inte avslöja detaljerna - NDA.
 Anton Bochkarev
Jag gick på IB direkt efter gymnasiet.Även om jag provat många aktiviteter inom IT, gick jag aldrig långt ifrån informationssäkerhet, jag är en entusiast. För mig är en startup mitt livsverk, en chans att förbättra marknaden med en storleksordning. Jag har arbetat inom detta område sedan mina äldre år, och jag förstod allt mer att marknaden är ineffektiv och konservativ. Det är inte så flexibelt som möjligt, och det är inte fråga om effektiviteten i affärsprocesser. Marknaden motstår förändringar i affärsprocesser, främst på grund av den professionella deformationen av chefer som försöker undvika förändringar och betraktar dem som en extra risk.
Ju mer jag arbetade i industriföretag,desto bättre var problemen. Jag har varit i helt olika roller från olika sidor av marknaden och jag tror att jag kan göra det bättre. Det centrala är att vi ser framtiden för tjänstemarknaden inom informationssäkerhet i tjänstemodellen. Det är som en taximarknad som aggregatorer har gjort mer perfekta.
– Jag har samma fråga till Artem: varför gick du från finanssektorn till cybersäkerhet? Vilken är din roll i projektet?
Artem:När du arbetar för ett stort företag ser du inte resultatet av ditt arbete. Du arbetar ofta i ett team, de försäkrar dig, du försäkrar. Här är en annan historia - om du inte gör något kommer det inte att hända. Det finns många fler möjligheter till självförverkligande. Jag har alltid velat testa mig själv i en startup, speciellt i en bransch som verkade intressant för mig.
 Artem Nalivaiko
Vi är ett litet företag, vi har inte svårtseparation av roller. Jag är mer involverad i skapandet av slutprodukten, presentationer, förhandlingar. Särskilt tack till samhället i New Economic School - de hjälpte mig att tro på mig själv. När du när som helst kan ställa en fråga till personer som har byggt upp ett företag i ett gäng olika länder är detta inte bara väldigt användbart, utan också motiverande! Så vi trampade inte på våra föregångares rake, vi var övertygade om att det är möjligt att starta utan en investerare. Det viktigaste är att jag var övertygad om att idén fungerade och efterfrågades.
— Hur lär sig en person cybersäkerhet? Är det hackarens sätt omvänt?
Anton:Cybersäkerhetsutbildning skiljer sig fundamentalt från programmeringsutbildning, ett helt annat sätt att tänka. Universiteten har specialiteter, de ger en grund, en vektor för professionell rörelse, det räcker. Men arbete inom detta område är entusiasternas lott här är födda från praktik och egenträning. Självklart lär vi oss även programmering, men inte alls på samma sätt som programmerare.
Vi har våra egna hackerkonferenser och communities.Cybersäkerhet är inte en del av IT, utan bara ett område med mycket överlappning med IT. Några nyfikna entusiaster kommer in i säkerhet och ut ur IT, genom ett stort lager av självförvärvad kunskap och erhållit juridisk praxis i relaterade jobb eller hackertävlingar. En specialiserad högskoleutbildning krävs inte, men önskvärt.
"Problem med informationssäkerhet har inte lösts på flera år"
– När insåg du att du behöver en plattform som väljer ut informationssäkerhetsentreprenörer?
Anton: Jag ser många problem på marknaden för informationssäkerhetstjänster, de har inte lösts på flera år. Den viktigaste är kedjan av mellanhänder, situationen när 10 tusen människor säljer tjänster från tusen artister.
Informationssäkerhet är ett kritiskt område med höga felkostnader.Du kan komma till en specialist direkt, men hur säkerställer man rätt garantinivå? Informationssäkerhet är inte en masstjänst, den kan inte bygga på positiva recensioner. Därför har vi inte bara blivit en sökplattform, utan en fullfjädrad mellanhand, en översättare från affärsspråket till teknikens språk. Vi hjälper till att skriva referensvillkor, upprätta kontrakt i alla parters intresse, kontrollera entreprenörens laglighet, kvalifikationer och genomföra en oberoende granskning av resultatet av arbetet. Du kan inte bara samla kunder och artister på ett ställe, du behöver en aktiv mellanhand som kan hantera processen. Hela min karriär är en berättelse om behovet av en sådan tjänst.
 "IS är ett kritiskt område med höga felkostnader"
— Varför interagerar inte kunderna med specialister direkt?
Anton:I direkt interaktion finns det många risker för båda parter, så mellanhänder drar fördel av detta. Marknaden utvecklades ganska kaotiskt, det var därför det hände, målet med vår start är att bryta detta föråldrade system.
Artem: Målet med vår verksamhet är att förändra denna situation. Ett enormt lager av entreprenörer och säljare gör marknaden mindre effektiv och höjer priserna. Som ett resultat blir verksamheten mer sårbar.
– Hur kontrollerar man att artisten kommer att vara plikttrogen och professionell? Vad är dina sätt att kontrollera detta?
Anton:Utan att gå in på detaljer är informationssäkerhetsgemenskapen inte så stor och i de flesta fall kan vi hitta till exempel före detta kollegor till artisten. Om det var något negativt på det, så får vi reda på det. Erfarenhet av marknaden är ganska vägledande.
— Kan du ge ett exempel på en typisk beställning, medVilka önskemål ställer företagen till dig? Vilka lösningar erbjuder du dem? Har de några specifika önskemål om de artister de behöver?
Anton: Beställningar är väldigt individuella.Några av förfrågningarna kom som en överraskning för oss. Typiska sådana är säkerhetskontroller av webbplatser, applikationer, penetrationstestning, uppsättning av säkerhetsverktyg, social ingenjörskonst – det är mycket populära tjänster på marknaden. Men djävulen ligger i detaljerna - många beställningar har detaljer som måste beaktas när man arbetar med en kund och när man beräknar arbetskostnader. Det finns unika förfrågningar, som regel beror detta på särdragen i kundens verksamhet. Till exempel, på mycket konkurrensutsatta marknader anses industrispionage vara det största hotet, så integritetsrisker är mest relevanta. Logistik- och tillverkningsföretag, å andra sidan, övervakar i första hand affärskontinuiteten, så tillgänglighetsrisker är mest relevanta för dem.
Vilka företag vill du rikta dig till? Står småföretagen inför samma risker som stora företag idag?
Artem:Först och främst – för små och medelstora företag är en av våra uppgifter att göra informationssäkerhetstjänster tillgängliga för dem. Företag från olika branscher har sina egna detaljer, nu arbetar vi med att göra våra "boxade" erbjudanden unika för en viss bransch.
Dessa tjänster är dyra om du kontaktarstora informationssäkerhetsföretag eller en systemintegratör. Det är svårt att nämna den genomsnittliga kostnaden, eftersom detta är ett helt lager av tjänster, uppskattade av arbetskostnaderna för specifika utförare. Nu, för de flesta företag, blir riskerna med informationssäkerhet uppenbara och de är redan redo att lägga pengar på det, men om kostnaden för tjänster ökar för deras verksamhet. Annars är det lättare för dem att ta dessa risker.
Hoten på marknaden är ungefär desamma föralla, men som regel har stora företag redan erfarenhet av informationssäkerhet och förståelse för vad de behöver. Dessutom är stora företag ett mer intressant mål för angripare. För småföretag behöver denna förståelse ofta formas – tyvärr kommer den ofta efter att riskerna insetts.
— Vilken typ av informationshot möter du i praktiken oftast idag? Vilka hot är svårast att hantera?
Anton: Förlust av kritisk data.Det är nödvändigt att separera interna och externa hot de kräver olika förebyggande åtgärder. Om jag skulle behöva lyfta fram något specifikt skulle jag prata om hotet att förlora klientdata. Ofta kan även förlusten av ett e-postarkiv orsaka enorm skada för ett företag. Det svåraste att bekämpa är den mänskliga faktorn - ett öppnat nätfiske-e-postmeddelande kan skapa många problem. Genom att korrekt sätta åtkomsträttigheter inom företaget kan skadorna minimeras. Men en person är alltid den mest sårbara delen av systemet.
– Tror du inte det på grund av popularitetcybersäkerhet har blivit populism - varje applikation skriver att de bryr sig om sina användares säkerhet (även om det inte är ett faktum att allt är bra med detta). Tror du att detta har gjort användare mindre kritiska tänkare och mindre bekymrade över sin säkerhet?
Anton: Hurra, säkerhet har äntligen blivit populärt! Jag hoppas att detta mode kommer att hjälpa till att slå ut stora budgetar och attrahera fler intelligenta specialister till området.
Den senaste Yandex.Food-läckan visade att även den mest vördnadsfulla inställningen till säkerhet inte är ett universalmedel. Jag tror inte att de började tänka mindre på säkerhet, innan populariseringen var allt ännu värre.
"Uppfinnandet av en universell kvantdator är ganska långt borta"
— Är kvantteknik ett verkligt hot mot företag nu?
Anton:De är inte och kommer inte att vara det på länge. Uppfinningen av en universell kvantdator är ganska långt borta. Men redan nu finns det ett urval av postkvantalgoritmer som kommer att implementeras i standardkrypteringsverktyg och kommer att stödjas av de flesta moderna programvaror. Därför, lyckligtvis, i detta område kommer skölden att dyka upp mycket snabbare än svärdet. Vi förväntar oss tillkännagivandet av post-kvantkrypteringsalgoritmer under de kommande 2-3 åren, och skapandet av en universell kvantdator - tidigast 2030.
Å andra sidan har kvantteknologier länge upphört att bara vara en hype, så detta är utan tvekan vår framtid. Frågan är bara när den kommer.
"Och i vilka områden kan ett svärd dyka upp snabbare än en sköld?"
Anton:Nolldagssårbarheter dyker upp regelbundet - detta är fallet när svärdet dyker upp snabbare. Men deras inflytande bör mildras genom ytterligare kompenserande universella åtgärder. Under de kommande 5-10 åren kan ökade anslag till regeringsvänliga hackergrupper skapa ytterligare hot även på den kommersiella marknaden.
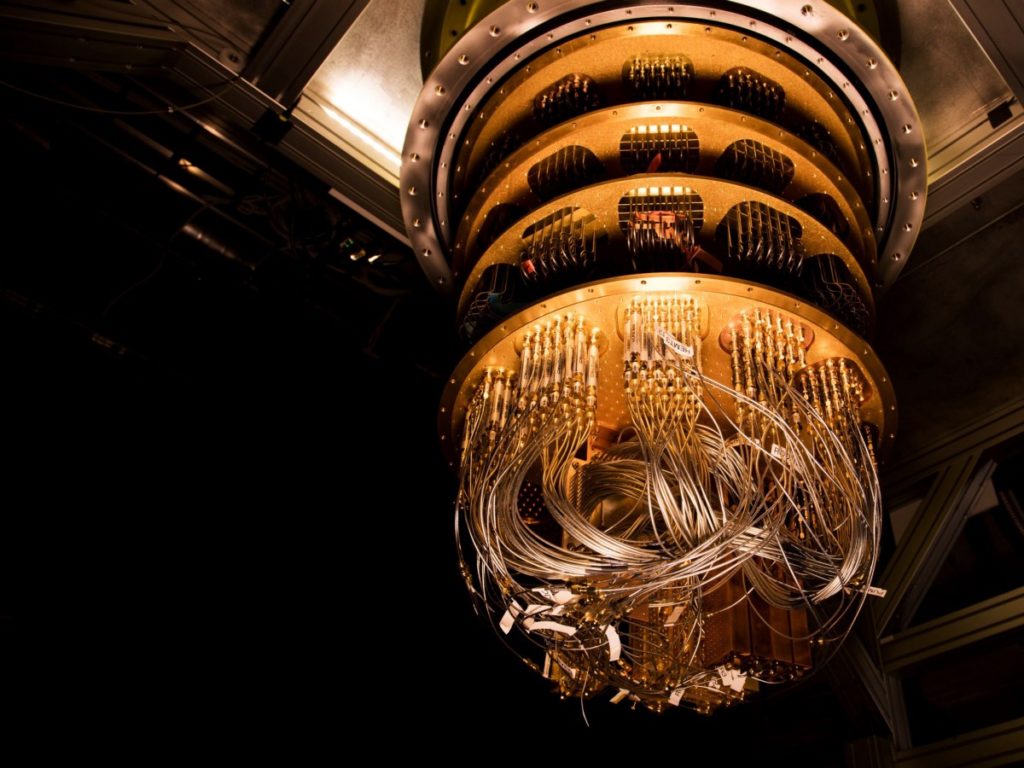 "Uppfinnandet av en universell kvantdator är ganska långt borta"
— Hur ser du på din ideala produkt?Är det här en sajt som "Profi", där vanliga kunder kommer att söka entreprenörer inom informationssäkerhetsområdet? Är du säker på att detta är en så populär tjänst och att din sida kommer att bli populär?
Artem:Detta är inte "Pro" alls, eftersom vår huvudsakliga sak inte är telefonnumret och CV:t för artisten. Verifiering av utförare är en av plattformens viktigaste tjänster, för på samma "Profi" utförs all verifiering det faktum att namn och foto kontrolleras mot passet. Är detta ett test?
Vår idealiska produkt är en enkel och begripligen "låda" för kunden, som tar hänsyn till alla hans behov, tvingar dig inte att dyka för djupt in i de tekniska nyanserna. Samtidigt är "lådan" balanserad, den tar redan hänsyn till särdragen i hans verksamhet, branschens detaljer, befintliga hot och kan slutföras för en specifik begäran.
Det är viktigt för oss att inte bara göra en bra produkt,och att bygga upp sitt stöd så effektivt som möjligt från hjälp vid utarbetandet av tekniska specifikationer, kontrakt, primär kommunikation med entreprenören och fram till skapandet av slutrapporten. I framtiden vill vi lära oss hur man genererar dem automatiskt.
I allmänhet är säkerhetstjänster ett helt lagertjänster, med hänsyn till den naturliga tillväxten av informationssäkerhetsmarknaden och tillväxten som provoceras av den internationella situationen, är vi övertygade om att det kommer att finnas mer än tillräckligt med beställningar på plattformen.
Vad intresserar dig mest med ditt jobb just nu? Vad vill du förändra på det här området? Hur ska "tredje parten" påverka detta?
Artem:Vi vill göra marknaden för informationssäkerhetstjänster så effektiv, transparent och säker som möjligt. Detta är ett ganska känsligt område, där många processer bygger på förtroende. Jag skulle kalla det så här: "bästa marknadspraxis som är förståeligt för företag."
Vi är väl medvetna om att vi alltid kommer att vara i mitten - mellan affärs- och informationssäkerhetsexperter. Och det är väldigt viktigt för oss att se till att båda parter förstår varandra och är nöjda.
Hur påverkar yttre omständigheterhänder inom informationssäkerhetsområdet? Vad har pandemin och händelserna sedan den 24 februari förändrats? Hur skyddar man till exempel anställda som arbetar på distans? Hur skyddar du dig från attacker eller cyberhot från världens coolaste hackare?
Anton:Nya hot dök inte upp, de växte bara mycket allvarligt, liksom kostnaden för ett misstag. DDOS är en berättelse om hårdvara, och mest på sidan av leverantören eller om en extern tjänst. Helst bör du göra hacking olönsamt eller så osannolikt som möjligt. Men vilket system som helst kommer alltid att vara sårbart.
Hålla fjärranställda säkrasom resten. I anställningsskedet är det inga skillnader, men tillvägagångssättet för att skapa jobb är annorlunda. Moderna åtkomstkontrollverktyg gör att du kan minska riskerna med distansarbete till nivån för vanliga kontorsanställda, såvida du naturligtvis inte anförtror åtkomstkontrollinställningarna till proffs.
— Vilka problem, missuppfattningar och myter inom området företagssäkerhet finns idag? Vilka är de farligaste för vanliga användare och dina kunder?
Anton:"Vi har inget att försvara" - sådana kommentarer finns fortfarande, det finns inga kommentarer här. "Vi mår bra, vi har inte blivit hackade än!" – Hackning märks inte alltid direkt, företaget kanske inte känner till det på länge, beroende på angriparnas mål.
Ibland säger kunderna:"Ingen är intresserad av oss", men oftast försöker angripare hacka allt och tjäna pengar på allt de kan nå. Därför kommer ingen målmedvetet leta efter dig, de kommer helt enkelt att haka på dig på en tangent.
"Nu har företag känt många risker som inte övervägdes på allvar tidigare"
— Hur kom du till Innopolis? Varför behövde du det och hur hjälper det i utvecklingen?
Anton: Vi kom till Innopolis medvetet.Vi ville dra nytta av fördelarna med den särskilda ekonomiska zonen, det finns redan tillräckligt många av dem i Ryssland. Vi valde Innopolis helt enkelt för att det finns färre potentiella konkurrenter än i Skolkovo, och den trevliga atmosfären i en IT-stad. Jag är född och uppvuxen i Kazan, jag besökte Innopolis med uppträdanden, mina vänner studerade här, detta påverkade mig också.
Innopolis hjälper oss främst inom PR. Förbindelser med andra startups från bosatta företag hjälper till, till exempel ritades två chica reklamfilmer av de boende killarna!
Artem:Vanligtvis går SEZ efter investerare, anställda eller kontakter. Och alltid – för möjligheten att betala mindre skatt är detta en stor del för både staten och företaget. Av ovanstående är vi mest intresserade av kontakter, gemenskapen - vi har inga anställda i personalen, och i det inledande skedet beslutade vi att inte attrahera en investerare. Nu byggs företaget med våra medel. Efter en tid kommer vi att leta efter en investerare, men vi skulle vilja göra det i ett mycket senare skede.
Hur länge kan du investera i projektet? Hur många år till av investeringar behöver du för att börja löna sig, i vilket skede börjar du leta efter investerare?
Artem:Det handlar inte om pengarna, det handlar om hur du använder dem. Vi kunde ha gjort allt vi har gjort nu genom att spendera tio gånger så mycket och bara stoppa problemen med pengar. Istället hade vi mycket gratis eller relativt billig reklam. Det här är ingen gerillamarknadsföring, utan något ideologiskt nära.
Projektet kräver inga större investeringar. Vi behöver inte tiotals eller hundratals miljoner rubel. Infobez handlar om tillit, och om du kan prova det köp - det är väldigt dyrt och utan garantierresultat. Vi satt en gång med Anton och funderade på vad vi kan behöva investerarens pengar till. Vi insåg att det finns sådana saker, men de är inte nyckeln till att nå resultatet.
– Hur tänker ni anpassa er till det som händer nu – sanktioner, isolering? Hur ser du på de stödåtgärder som regeringen redan har godkänt?
Artem:Vi försöker göra det bästa av den här situationen, eftersom ämnet säkerhet har blivit mer relevant. Företag har upplevt många risker som de inte på allvar hade övervägt tidigare. Läckor och hacks av stora företag har ökat deras paranoia och vilja att arbeta med sin säkerhet. Marknaden växer ännu snabbare än tidigare.
Sanktioner och isolering har komplicerat situationen för vissaspecialiserad programvara, stängd tillgång till utländska kunder och reklamplattformar. Men stödåtgärder börjar gradvis genomföras, de förefaller oss ganska användbara. Vi har redan gått in i registret över ackrediterade IT-företag och kommer att ta del av några erbjudanden.
Vilka är dina mål för de närmaste åren?
Artem:Vårt främsta mål är nu att lansera en stabil försäljning. Samtidigt, att engagera sig i den bästa servicen - den mest effektiva, erbjuda bättre tjänster till de bästa priserna i jämförelse med andra länder. Det ska vara begripligt och transparent – vi handlar inte bara om försäljning, utan vi ger råd, berättar och försöker hjälpa människor att utveckla grundläggande kompetenser inom informationssäkerhet.
Anton:Vi tror att att ta ut vår plattform på marknaden kommer att göra informationssäkerhetstjänster tillgängliga för alla kunder. För oss är detta ett sätt att förändra informationssäkerhetsmarknaden i Ryssland, för att göra den mer transparent, begriplig, tillgänglig och ärlig.
Läs mer:
Monkeypox håller på att bli ett globalt virus: varför det överförs så snabbt
Något konstigt händer i universum: hur man förklarar inkonsekvenser i Hubble-konstanten
Diagnos på en minut: hur IT förändrar vården